服务热线
4006655335
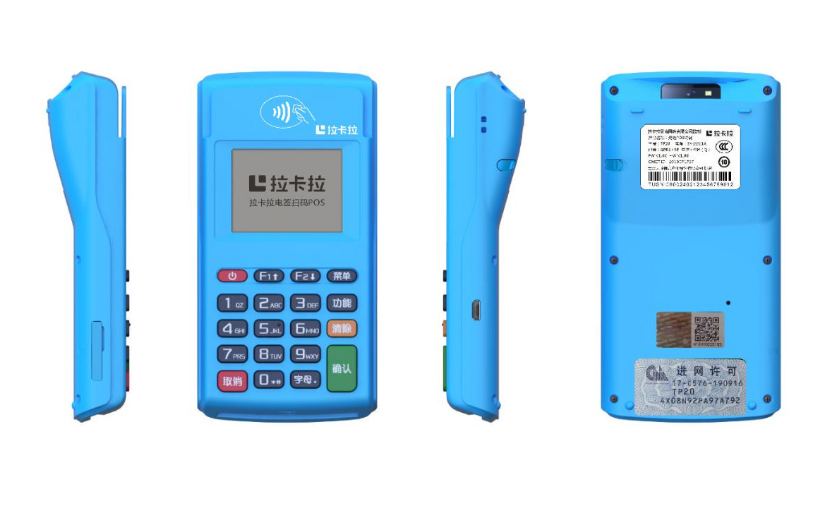
拉卡拉 POS 机的硬件安全设计
随着移动支付和银行卡收单场景的普及,POS 机不仅是交易入口,更是支付安全链条中的关键终端。拉卡拉作为国内第三方支付机构,其 POS 机硬件安全设计需要围绕“防拆、防篡改、防克隆、防侧信道、密钥可控”等目标展开,形成从芯片到整机、从生产到运维的多层防护体系。
首先,在核心安全根上,POS 机通常采用安全微控制器或安全芯片(SE)作为信任根,完成密钥生成、存储和密码运算。密钥不以明文形式暴露在普通主控中,而是在安全芯片内部受访问控制和权限策略保护。设备启动时通过安全启动机制校验固件签名和完整性,避免运行被篡改的系统。随机数发生器、安全时钟和存储保护单元也为交易签名、PIN 加密等操作提供基础安全保障。
其次,物理防拆与篡改检测是硬件安全设计的重点。整机可设置微动开关、导电膜、光敏、温度、电压等传感器,一旦检测到外壳被非法打开、探测、异常供电或温度攻击,安全模块会触发密钥擦除或锁定。关键电路和调试接口需做隐藏、灌封或熔断处理,防止通过 JTAG、串口等接口读取敏感信息。PCB 布局上应隔离安全区与普通区,减少探针攻击和信号窃听的可能。
第三,接口与外围设备需要可信隔离。磁条卡、IC 卡、NFC、扫码摄像头和通信模块等外设应经过身份识别与数据校验,防止伪造外设注入恶意数据。对于交易数据,硬件层可通过安全通道或加密总线传输,避免在板级链路上被截获。设备唯一身份标识与证书绑定,可支持防克隆和设备认证,降低被复制或冒用的风险。
第四,侧信道与故障注入防护不可忽视。密码运算过程应具备功耗、电磁和时间维度的抗侧信道设计,并通过电压、频率异常检测和看门狗机制应对故障注入。掉电检测与安全存储策略可确保异常断电时密钥和交易状态不被破坏或泄露。
最后,硬件安全还延伸到生产和运维全生命周期。密钥注入应在受控环境中完成,测试模式在出厂前关闭或熔断,设备激活与远程升级均需签名校验。通过安全芯片、物理防护、接口隔离和生命周期管理的协同设计,拉卡拉 POS 机能够在硬件层面构建较完整的支付安全防线,为交易数据与用户资金安全提供支撑。
本文由拉卡拉POS机原创内容转载请标明出: https://www.1aka1a.com/help/52351.html