服务热线
4006655335
拉卡拉 POS 机的安全技术保障
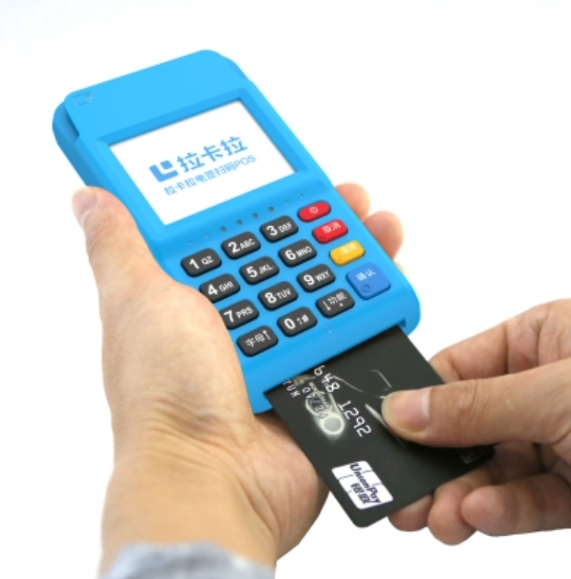
随着移动支付、刷卡支付和扫码支付在日常消费中的普及,POS 机已成为连接商户、收单机构与银行的重要支付终端。POS 机一旦在硬件、固件、通信或数据管理环节存在漏洞,可能带来交易信息泄露、伪卡盗刷、恶意程序植入等风险。因此,支付终端的安全保障并非单一功能,而是覆盖设备全生命周期的技术体系。拉卡拉 POS 机的安全技术保障,正建立在硬件安全、密钥管理、交易加密、终端认证、固件防护和风控监测等多层机制之上。
首先,在硬件层面,POS 机通常采用安全芯片与防拆设计,构建可信执行环境。安全芯片负责存储敏感密钥、执行加密运算,并对关键安全区域进行物理保护。当设备外壳被非法打开或遭遇异常拆解时,防拆机制可触发密钥自毁或安全锁定,降低密钥被提取和复制的风险。同时,终端唯一标识与设备证书将硬件设备与合法身份绑定,防止非授权设备接入支付网络。
其次,密钥管理是POS安全的核心。拉卡拉 POS 机在密钥生成、注入、存储、使用、更新和销毁等环节实施分级管理,敏感密钥在安全环境中生成并加密注入,终端内部不以明文形式保存。交易过程中,银行卡磁道信息、PIN 密码等敏感数据在终端侧即完成加密处理,并通过安全报文传输至后台系统。结合国密算法及行业通行的加密标准,可有效保障交易数据的机密性、完整性和不可抵赖性。
第三,交易流程安全依赖于终端认证与报文校验。POS 机在接入收单系统时需完成终端合法性认证,防止仿冒终端或中间人攻击。每笔交易报文均带有完整性校验信息,后台系统可识别报文是否被篡改。对于扫码支付,设备通过动态码、令牌化等技术减少敏感信息暴露;对于刷卡交易,结合PIN加密、MAC校验等机制,提高交易抗攻击能力。
第四,固件与软件安全同样不可忽视。POS 机应采用固件签名、安全启动和版本校验机制,确保只有经过认证的软件可在终端运行,防止恶意程序刷入。远程更新需经过加密通道和签名验证,避免升级包被替换。终端还可对异常调试、非法外设接入和可疑操作进行监测,形成运行时的安全防护。
此外,后台风控系统是POS安全技术保障的重要延伸。通过交易频率、金额、地点、设备状态等多维数据建模,系统可对异常交易进行实时识别和拦截,并与商户管理、设备管理、风险预警联动。配合安全审计、日志留存和合规检查,形成事前预防、事中拦截、事后追溯的闭环。
总体而言,拉卡拉 POS 机的安全技术保障并非依赖单一加密功能,而是通过安全硬件、密钥体系、加密通信、终端认证、固件防护和风控监测的协同,保障支付交易的安全稳定。对于商户和用户而言,选择具备完善安全机制的支付终端,并保持设备正规渠道采购、及时更新和规范使用,同样是维护支付安全的重要环节。
本文由拉卡拉POS机原创内容转载请标明出: https://www.1aka1a.com/help/52338.html